【测试】新闻发稿
1
一、旧架构规划(升级前)
1. 部署模式
前置机:部署于院方内网,由院方信息部直接管理,作为系统对外服务入口。
后台服务器:部署于我方(开发 / 运维方),由我方独立管理,负责核心业务逻辑与数据处理。
2. 网络链路
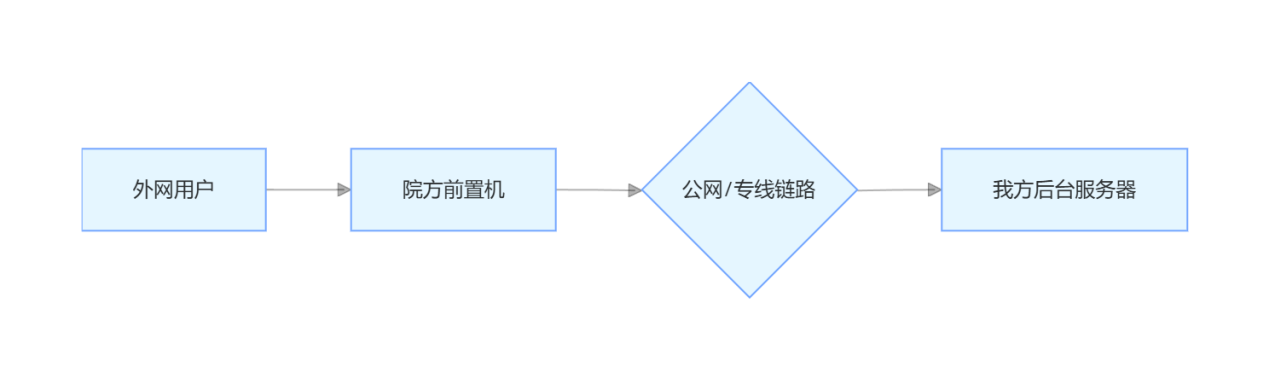
• 后台用户请求经院方前置机转发,通过公网或专线链路,访问我方后台服务器。
• 我方运维人员直接在自有堡垒机对后台服务器进行维护,无需通过院方 VPN。
二、新架构规划(方案一)
1. 部署模式
前置机:继续部署于院方内网,由院方信息部管理。
后台服务器:迁移至院方统一内网,由院方提供硬件与网络环境,我方负责应用层面运维。
2. 网络链路
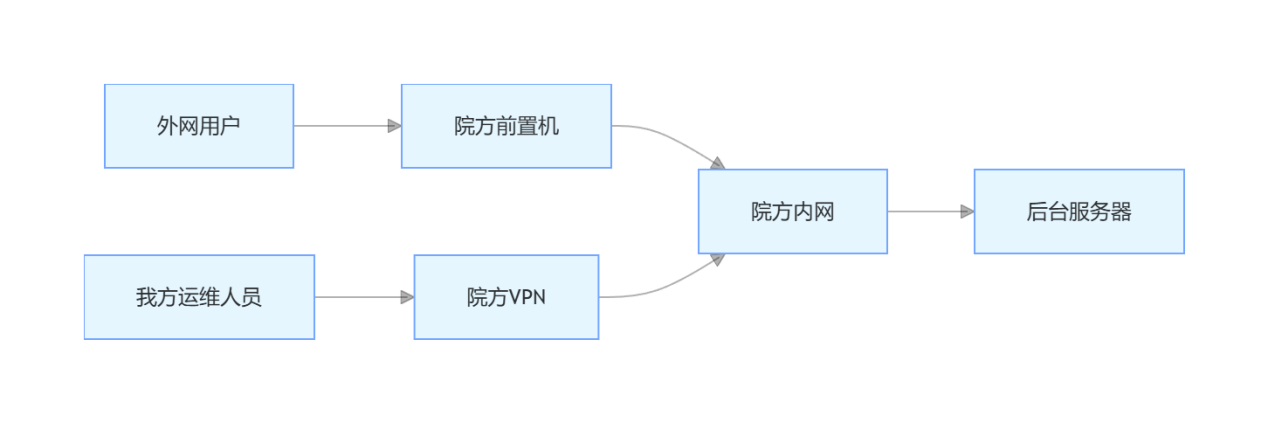
• 后台用户访问链路:后台用户 → 院方前置机 → 院方内网 → 后台服务器。
• 运维维护链路:我方运维人员 → 院方 VPN → 院方内网 → 后台服务器。
3. 维护职责
院方信息部:
• 提供后台服务器硬件及内网部署环境。
• 配置并开放 VPN 接入权限,明确 IP 范围、端口策略及账号权限。
• 负责服务器硬件、操作系统基础安全及网络环境维护。
我方(开发、维护):
• 负责后台服务器的系统环境部署、应用程序安装与配置。
• 进行日常系统监控、日志分析、安全补丁更新及应用故障排查。
• 遵循院方运维规范,在指定时段内进行维护操作。
二、新架构规划(方案二)
1. 部署模式
前置机+后台应用:迁都在院方内网的服务器上;经实施工程师检查过院方提供的内网服务器的各项配置满足后台应用系统的部署要求。
2. 网络链路
• 后台用户访问链路:后台用户 → 院方前置机 → 院方内网 → 后台服务器。
• 运维维护链路:我方运维人员 → 院方VPN → 院方内网 → 后台服务器。
3. 维护职责
院方信息部:
• 提供后台服务器硬件及内网部署环境。
• 配置并开放 VPN 接入权限,明确 IP 范围、端口策略及账号权限。
• 负责服务器硬件、操作系统基础安全及网络环境维护。
我方(开发、维护):
• 负责后台服务器的系统环境部署、应用程序安装与配置。
• 进行日常系统监控、日志分析、安全补丁更新及应用故障排查。
• 遵循院方运维规范,在指定时段内进行维护操作。
三、新旧架构核心差异对比
|
对比维度 |
旧架构 |
新架构 |
|
|
服务器归属 |
前置机:院方;后台服务器:我方 |
前置机 + 后台服务器:均由院方提供 |
|
|
部署位置 |
后台服务器在我方 |
全部服务器在院方内网 |
|
|
网络链路 |
跨公网 / 专线通信 |
内网闭环通信 |
|
|
维护入口 |
我方直接维护后台 |
我方通过院方 VPN 远程维护 |
|
|
安全边界 |
依赖公网防护与专线隔离 |
依托院方内网安全体系 |
|
|
数据流转 |
数据跨域传输,存在公网暴露风险 |
数据在内网闭环流转,安全性提升 |
四、院方配合需求
1、服务器资源:
协调提供后台服务器硬件,明确配置要求(CPU、内存、存储、操作系统版本等)。
2、网络配置:
开放 VPN 接入权限,提供接入地址、账号及权限范围。
配置内网路由策略,确保前置机与后台服务器通信正常。